Verinin yeri, erişimi ve izni:
hepsi sizin kontrolünüzde.
Prozence'te çalışan ve müşteri verisi, şirketin seçtiği yerde durur; kimin neyi göreceği modül modül belirlenir. KVKK için gereken kayıtlar ürünün içinde tutulur.
Veriniz nerede duracak,
siz seçin.
Aynı ürün, iki yol. Sonradan biri diğerine taşınabilir.
Kendi sunucunuzda
Prozence şirketinizin WordPress sitesine eklenti olarak kurulur. Veri kendi veritabanınızda durur; yedekleme ve erişim sizin politikanızla yönetilir.
- WordPress 6.4 ve üzeri, PHP 8.1 ve üzeri
- Dış hizmetler yalnız siz bağladığınızda devreye girer
- Lisans biterse kartvizitler çalışmaya devam eder
Prozence bulutunda
Şirketinize ayrı bir alan açılır. Güncellemeleri, yedekleri ve sunucu güvenliğini biz yönetiriz.
- Her şirkete ayrı alan ve veritabanı tabloları
- Günlük yedek ve güncellemeler
- Kurumsal pakette ayrı sunucu
Aydınlatmadan silmeye,
kayıt ürünün içinde.
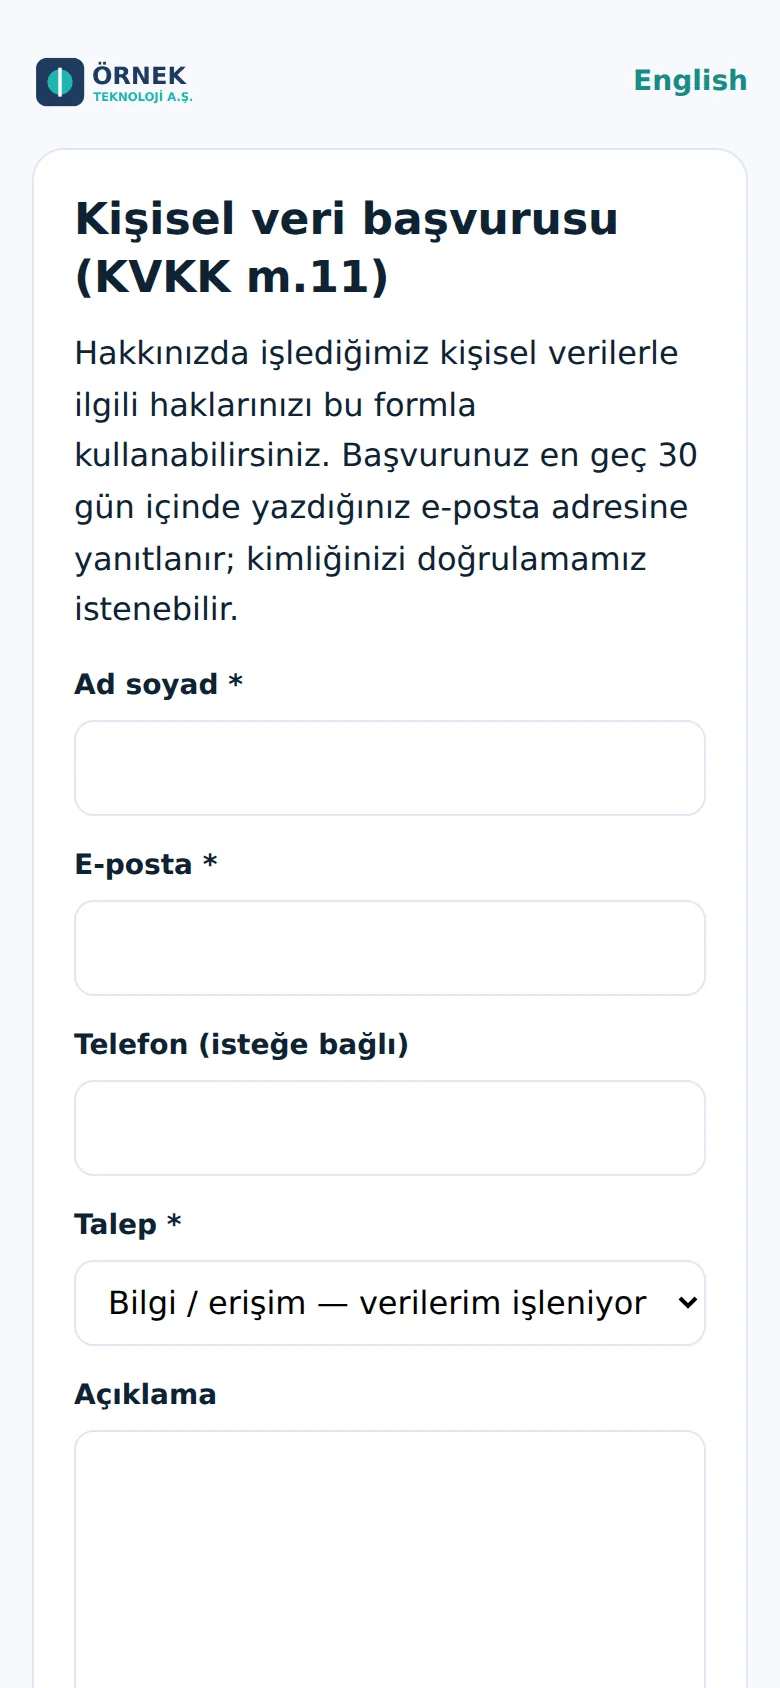
Kişisel veri işleyen her akış, sürümlü bir aydınlatma metnine ve kayıtlı bir izne bağlanır. İlgili kişinin başvurusu 30 günlük süreyle takip edilir.
Sürümlü metinler
Aydınlatma ve ticari ileti izni metinleri; her değişiklik yeni sürüm olur, eski sürümler okunabilir kalır.
İzin kanıtı
Hangi kanaldan, hangi metin sürümüyle, ne zaman ve kimin kaydettiği. IP ve tarayıcı bilgisi tutulmaz.
Başvuru formu
Bilgi, düzeltme, silme, itiraz ve izin geri alma; başvuru numarası ve 30 günlük takip.
Saklama ve anonimleştirme
Süresi dolan kayıtlar listelenir, toplu ya da günlük otomatik anonimleştirilir.
İşleme envanteri
Bağlı entegrasyonlara göre alıcılar ve yurt dışı aktarım bilgisiyle VERBİS taslağı.
Denetim kaydı
Metin değişikliği, dışa aktarma, anonimleştirme ve silme işlemleri kayıt altında.
Herkes yalnız
işi gereğini görür.
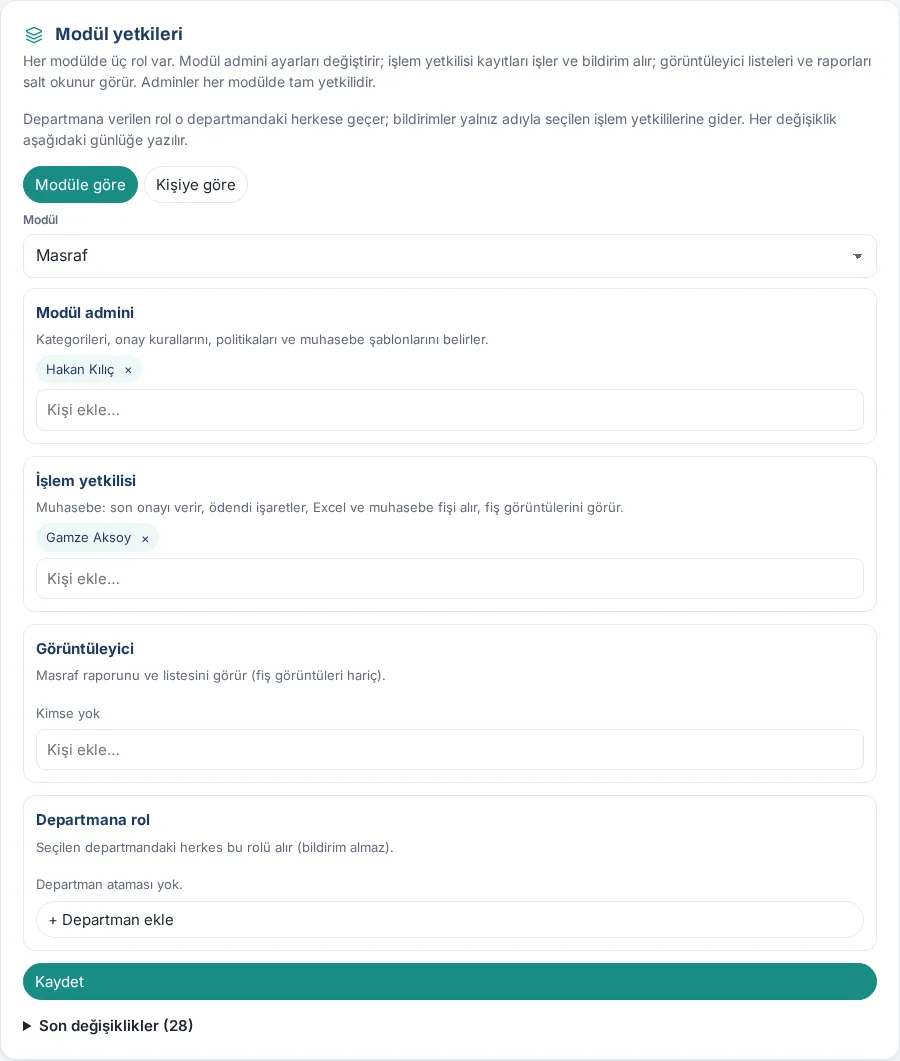
Yetkiler modül modül verilir. Bir müşteri kaydı varsayılan olarak yalnız ekleyene görünür; paylaşım açıkça yapılır.
Tek oturum açma
Google, Microsoft Entra ID ve SAML 2.0. Kimlik jetonlarının imzası, kiracısı ve süresi doğrulanır.
Kodla giriş
İş e-postasına 10 dakika geçerli 6 haneli kod; deneme sınırı ve kayıtlı adres keşfine karşı koruma.
Görev ayrılığı
Kimse kendi izin talebini, bannerını ya da imza değişikliğini onaylayamaz.
Sahiplik yalıtımı
Bilinen bir e-posta ya da telefonla başkasının müşteri kaydı sahiplenilemez, okunamaz.
Değişiklik günlükleri
Yetki, imza ve ayar değişiklikleri kimin ne zaman yaptığıyla saklanır.
Gizli anahtarlar
API anahtarları ve sertifikalar tarayıcıya hiçbir zaman dönmez; yalnız son dört hane görünür.
Saldırıya karşı
katman katman koruma.
Herkese açık her uç, kötüye kullanıma karşı sınırlandırılır. Dosyalar ve bağlantılar tahmin edilemez adlarla, yalnız yetkili kişiye sunulur.
Hız sınırları
Herkese açık formlarda tuzak alan, süre ve IP başına sınır; REST uçlarında kişi başı sınır.
Dosya güvenliği
Yüklenen dosyanın türü baytlarından doğrulanır; görseller boyut sınırıyla işlenir.
Güvenlik başlıkları
nosniff, sıkı Referrer-Policy, çerçeveleme engeli ve kısıtlı izin politikası.
İç ağ isteği engeli
Webhook ve bildirim gönderiminde iç ağ adreslerine istek atılamaz.
İmzalı webhook
Dış sistemlere giden olaylar HMAC-SHA256 ile imzalanır.
Cihazda iz bırakmama
Kişiye özel sayfalar önbelleğe alınmaz; çıkışta cihazdaki uygulama izleri temizlenir.
Yapay zekâ yalnız
siz açtığınızda çalışır.
Kart okuma, özet ve zenginleştirme için yapay zekâ hizmeti (Anthropic Claude) kullanılır. Hizmet şirket ayarıyla açılır; çalışanlara yurt dışına aktarım notu gösterilir.
Öneri, otomatik değişiklik değil
Unvan değişikliği ve zenginleştirme önerileri siz onaylayınca uygulanır.
İşaretli içerik
Yapay zekânın ürettiği her içeriğin altında bunu belirten bir not bulunur.
Hassas bilgi yasak
Kişi bilgisi yalnız kamuya açık mesleki kaynaklardan; özel hayat ve hassas kategoriler aranmaz.
Saklanmayanlar
Ziyaretçinin bilgi bırakırken çektiği kart fotoğrafı ve sesli notun sesi saklanmaz.
Tarayıcıda işlenenler
Kurumsal profil fotoğrafının arka planı tamamen tarayıcıda kaldırılır; yüz tanıma yapılmaz.
Günlük sınır
Şirket düzeyinde günlük kullanım sınırı ve tavanı belirlenir.
Çalışanı izlemek için değil,
işini kolaylaştırmak için.
Mesai ve konum gibi hassas özellikler şirket ayarıyla açılır ve varsayılan olarak kapalıdır. İsimsiz araçlar gerçekten isimsizdir.
Konum yalnız rızayla
Saha konum takibi açık rıza ister ve yalnız çalışma saatlerinde çalışır.
Varsayılan kapalı
Mesai kaydında konum, Wi-Fi ve fotoğraf doğrulaması şirket açmadıkça kullanılmaz.
Gerçek isimsizlik
İsimsiz öneri, şikâyet ve nabızda gönderen hiçbir yerde saklanmaz; küçük gruplar birleştirilir.
Az veri
İzin talebinde izin nedeni tutulmaz; Güvendeyim verisi yoklama bitince silinir.
Şifreli hekim yazışması
İşyeri hekimiyle yazışma uçtan uca şifrelidir.
Kendi bilgisini görme
Çalışan kendi yetkilerini ve hangi bilgilerinin kimlere göründüğünü uygulamada görür.
İş yerinizin
yeni ortak noktası.
İnsanlarınızı, markanızı ve günlük işlerinizi aynı yerde buluşturun. 14 gün ücretsiz, kredi kartı olmadan.