Wo Daten liegen, wer sie sieht, wer eingewilligt hat:
alles unter Ihrer Kontrolle.
In Prozence liegen Mitarbeiter- und Kundendaten dort, wo das Unternehmen es entscheidet, und wer was sieht, wird Modul für Modul festgelegt. Die gesetzlich vorgeschriebenen Datenschutzaufzeichnungen werden im Produkt geführt.
Sie entscheiden,
wo Ihre Daten liegen.
Ein Produkt, zwei Betriebsarten. Sie können später wechseln.
Auf Ihrem eigenen Server
Prozence wird als Plugin auf der WordPress-Website Ihres Unternehmens installiert. Die Daten bleiben in Ihrer eigenen Datenbank; Backups und Zugriffe folgen Ihren Richtlinien.
- WordPress 6.4+ und PHP 8.1+
- Externe Dienste werden nur genutzt, wenn Sie sie anbinden
- Visitenkarten funktionieren auch nach Ablauf der Lizenz weiter
In der Prozence-Cloud
Ihr Unternehmen erhält einen eigenen Bereich. Wir verwalten Updates, Backups und Serversicherheit.
- Ein eigener Bereich und eigene Datenbanktabellen für jedes Unternehmen
- Tägliche Backups und Updates
- Ein dedizierter Server im Enterprise-Tarif
Vom Hinweis bis zur Löschung,
alles im Produkt dokumentiert.
Jeder Ablauf, der personenbezogene Daten verarbeitet, ist an einen versionierten Datenschutzhinweis und eine erfasste Einwilligung gebunden. Betroffenenanfragen werden anhand einer 30-Tage-Frist verfolgt.
Versionierte Texte
Datenschutzhinweise und Texte zur Werbeeinwilligung; jede Änderung wird zu einer neuen Version, und alte Versionen bleiben lesbar.
Einwilligungsnachweis
Über welchen Kanal, mit welcher Textversion, wann und von wem erfasst. IP-Adressen und Browserdaten werden nicht gespeichert.
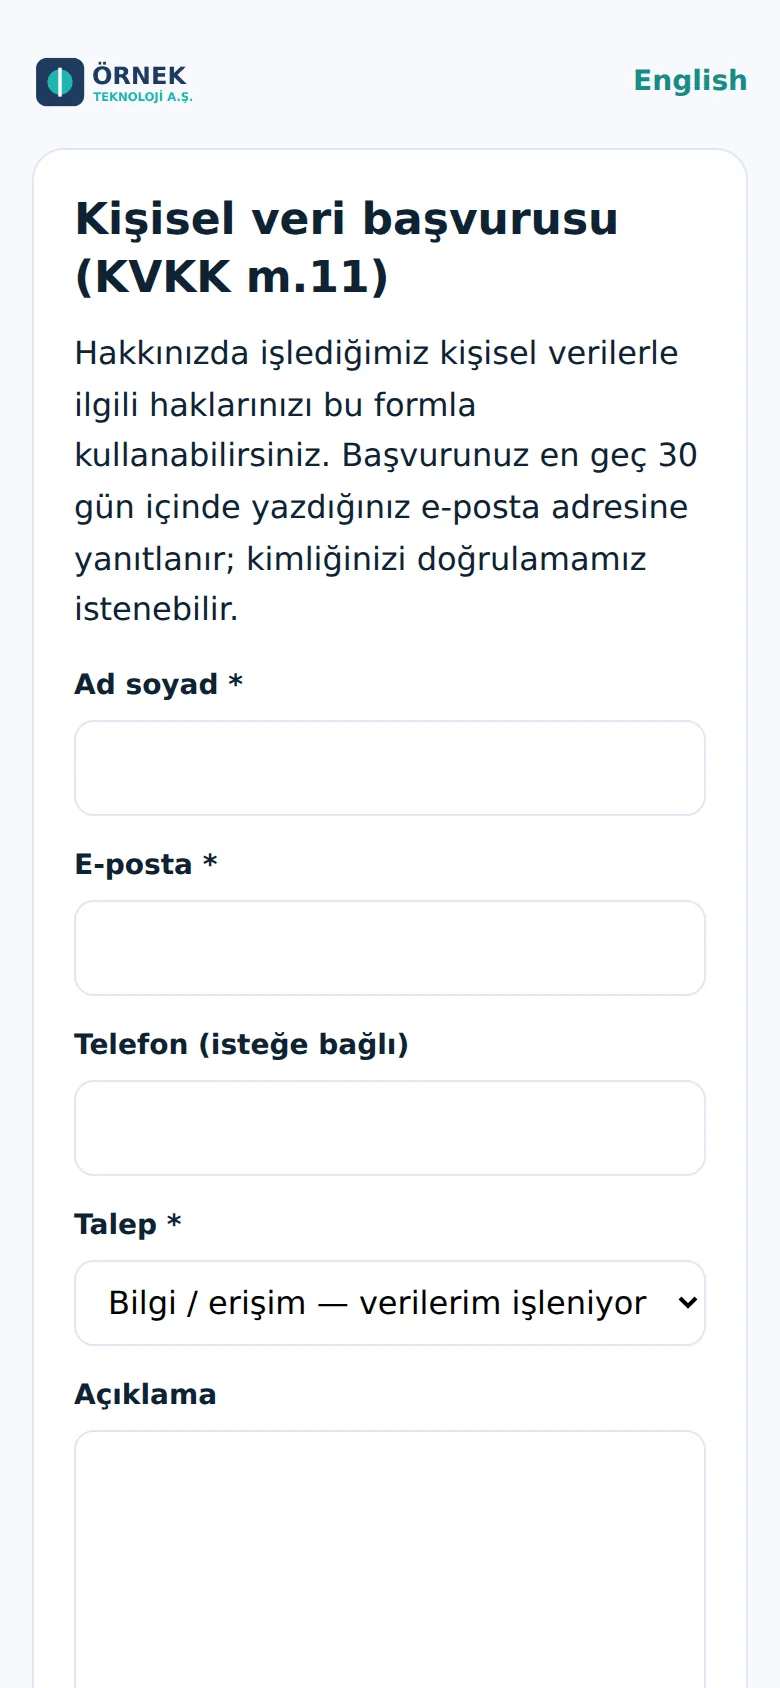
Anfrageformular
Auskunft, Berichtigung, Löschung, Widerspruch und Widerruf der Einwilligung, mit Vorgangsnummer und 30-Tage-Nachverfolgung.
Aufbewahrung und Anonymisierung
Abgelaufene Datensätze werden aufgelistet und gesammelt oder täglich automatisch anonymisiert.
Verarbeitungsverzeichnis
Ein Entwurf mit Empfängern und Übermittlungen ins Ausland auf Basis der angebundenen Integrationen.
Audit-Protokoll
Textänderungen, Exporte, Anonymisierungen und Löschungen werden protokolliert.
Alle sehen nur,
was ihre Aufgabe erfordert.
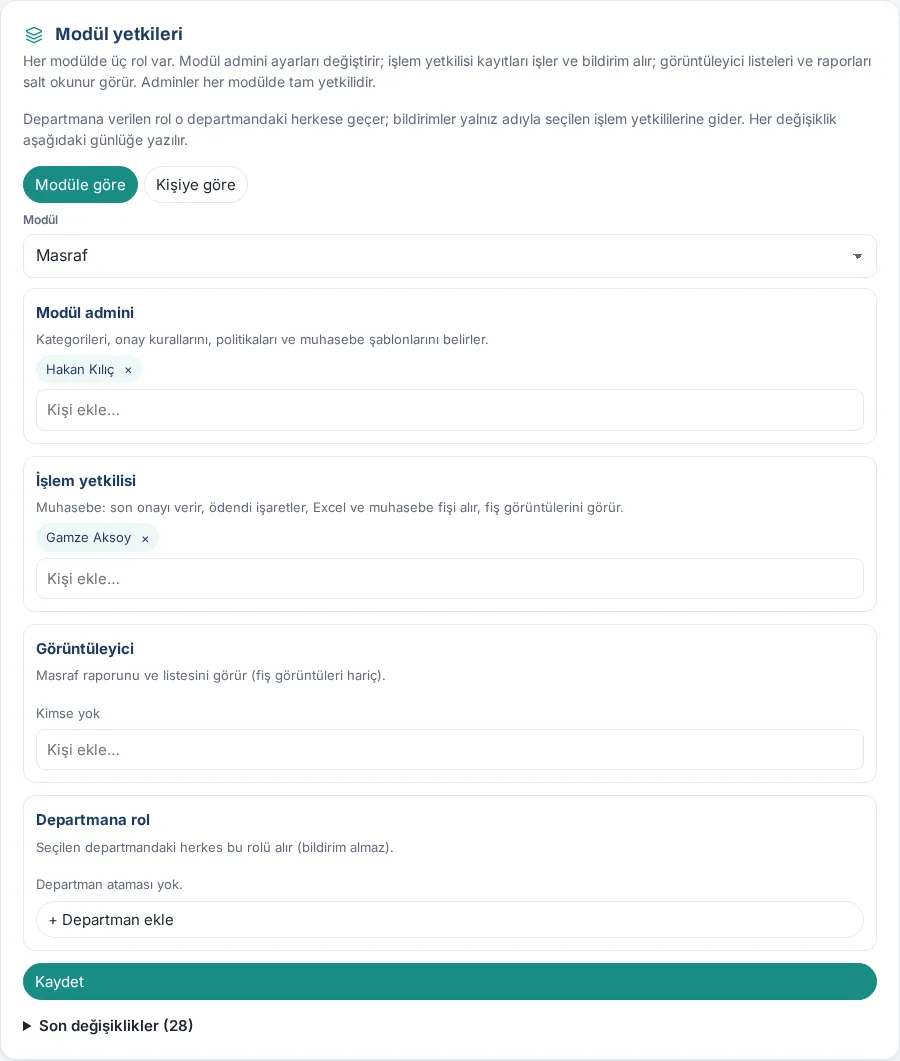
Berechtigungen werden Modul für Modul vergeben. Ein Kundendatensatz ist nur für die Person sichtbar, die ihn angelegt hat, bis er ausdrücklich geteilt wird.
Single Sign-on
Google, Microsoft Entra ID und SAML 2.0. Identitätstoken werden auf Signatur, Mandant und Ablauf geprüft.
Anmeldung per Code
Ein 6-stelliger, 10 Minuten gültiger Code an die geschäftliche E-Mail-Adresse, mit Versuchslimits und Schutz vor dem Ausspähen von Konten.
Funktionstrennung
Niemand kann den eigenen Urlaubsantrag, das eigene Banner oder die eigene Signaturänderung genehmigen.
Isolierung nach Eigentümer
Der Kundendatensatz einer anderen Person kann nicht übernommen oder gelesen werden, nur weil man eine E-Mail-Adresse oder Telefonnummer kennt.
Änderungsprotokolle
Änderungen an Berechtigungen, Signaturen und Einstellungen werden mit Urheber und Zeitpunkt gespeichert.
Geheime Schlüssel
API-Schlüssel und Zertifikate werden nie an den Browser zurückgegeben; nur die letzten vier Zeichen werden angezeigt.
Schutz vor Angriffen,
Schicht für Schicht.
Jeder öffentliche Endpunkt ist gegen Missbrauch begrenzt. Dateien und Links haben nicht erratbare Namen und werden nur berechtigten Personen bereitgestellt.
Ratenbegrenzung
Honeypot-Felder, Zeitprüfungen und Limits pro IP bei öffentlichen Formularen; Limits pro Nutzer bei REST-Endpunkten.
Dateisicherheit
Hochgeladene Dateitypen werden anhand ihrer Bytes geprüft; Bilder werden innerhalb von Größenlimits verarbeitet.
Sicherheits-Header
nosniff, eine strenge Referrer-Policy, Schutz vor Framing und eine eingeschränkte Permissions-Policy.
Sperre für interne Netze
Webhooks und Benachrichtigungen können keine Anfragen an interne Netzwerkadressen senden.
Signierte Webhooks
An externe Systeme gesendete Ereignisse werden mit HMAC-SHA256 signiert.
Keine Spuren auf Geräten
Persönliche Seiten werden nicht zwischengespeichert; App-Spuren auf dem Gerät werden bei der Abmeldung gelöscht.
Die KI arbeitet nur,
wenn Sie sie einschalten.
Karten- und Belegerkennung, Zusammenfassungen von Sprachnotizen, Übersetzung, Wiki-Antworten und Unternehmensrecherche nutzen einen KI-Dienst (Anthropic Claude). Der Dienst läuft mit einem Schlüssel, den das Unternehmen hinterlegt, und Mitarbeitende sehen einen Hinweis zur Datenübermittlung ins Ausland.
KI-DetailsVorschläge, keine automatischen Änderungen
Was aus Karten, Belegen und Sprachnotizen gelesen wird, füllt ein Formular, und Sie speichern; Positionswechsel werden erst nach Ihrer Bestätigung übernommen.
Gekennzeichnete Inhalte
Unternehmensrecherchen, Übersetzungen, Wiki-Antworten und Vorschläge aus Sprachnotizen tragen einen KI-Hinweis.
Keine sensiblen Daten
Informationen über Personen stammen nur aus öffentlichen beruflichen Quellen; Privatleben und sensible Kategorien werden nie gesucht.
Keine Speicherung
Das Kartenfoto, das Besucher beim Hinterlassen ihrer Daten aufnehmen, und die Audioaufnahme von Sprachnotizen werden nicht gespeichert.
Im Browser verarbeitet
Der Hintergrund professioneller Profilfotos wird vollständig im Browser entfernt; eine Gesichtserkennung findet nicht statt.
Tageslimits
Jeder KI-Ablauf hat ein Tageslimit pro Person und unternehmensweit.
Gemacht, um Mitarbeitende zu unterstützen,
nicht, um sie zu überwachen.
Sensible Funktionen wie Zeiterfassung und Standort werden per Unternehmenseinstellung aktiviert und sind standardmäßig ausgeschaltet. Anonyme Werkzeuge sind wirklich anonym.
Standort nur mit Einwilligung
Die geplante Standortverfolgung im Außendienst erfordert eine ausdrückliche Einwilligung und ein unterschriebenes Formular und erfasst den Standort nur während der Arbeitszeit, ohne Feiertage und Urlaub.
Standardmäßig aus
Standort-, WLAN- und Fotoprüfungen für die Zeiterfassung werden nur genutzt, wenn das Unternehmen sie aktiviert.
Echte Anonymität
Bei anonymen Vorschlägen, Beschwerden und Pulsbefragungen wird der Absender nie gespeichert; kleine Gruppen werden zusammengefasst.
Datensparsamkeit
Bei Urlaubsanträgen wird kein Grund erfasst; Daten der „Ich bin in Sicherheit“-Abfrage werden gelöscht, wenn die Abfrage endet.
Verschlüsselte Nachrichten an den Betriebsarzt
Nachrichten mit dem Betriebsarzt sind Ende-zu-Ende-verschlüsselt.
Eigene Daten einsehen
Mitarbeitende sehen in der App ihre eigenen Berechtigungen und wer welche ihrer Daten sehen kann.
Für Ihren Arbeitsplatz:
die neue gemeinsame Basis.
Bringen Sie Ihre Menschen, Ihre Marke und Ihre tägliche Arbeit zusammen. 14 Tage kostenlos, ohne Kreditkarte.