Où sont les données, qui les voit, qui a consenti :
tout reste sous votre contrôle.
Dans Prozence, les données des collaborateurs et des clients se trouvent là où l’entreprise le décide, et qui voit quoi est défini module par module. Les registres exigés par la réglementation sur la protection des données sont tenus dans le produit.
C’est vous qui choisissez
où sont vos données.
Un seul produit, deux façons de l’exploiter. Vous pouvez passer de l’une à l’autre ultérieurement.
Sur votre propre serveur
Prozence s’installe sur le site WordPress de votre entreprise sous forme d’extension. Les données restent dans votre propre base de données ; les sauvegardes et les accès suivent vos politiques.
- WordPress 6.4+ et PHP 8.1+
- Les services externes ne sont utilisés que si vous les connectez
- Les cartes de visite continuent de fonctionner à la fin de la licence
Dans le cloud Prozence
Votre entreprise dispose de son propre espace. Nous gérons les mises à jour, les sauvegardes et la sécurité des serveurs.
- Un espace et des tables de base de données distincts pour chaque entreprise
- Sauvegardes et mises à jour quotidiennes
- Un serveur dédié avec l’offre Entreprise
De l’information à la suppression,
la traçabilité est dans le produit.
Chaque flux qui traite des données personnelles est rattaché à une mention d’information versionnée et à un consentement enregistré. Les demandes des personnes concernées sont suivies avec un délai de 30 jours.
Textes versionnés
Textes d’information et de consentement marketing ; chaque modification crée une nouvelle version et les anciennes versions restent consultables.
Preuve du consentement
Par quel canal, avec quelle version du texte, quand et par qui il a été enregistré. Les adresses IP et les données du navigateur ne sont pas conservées.
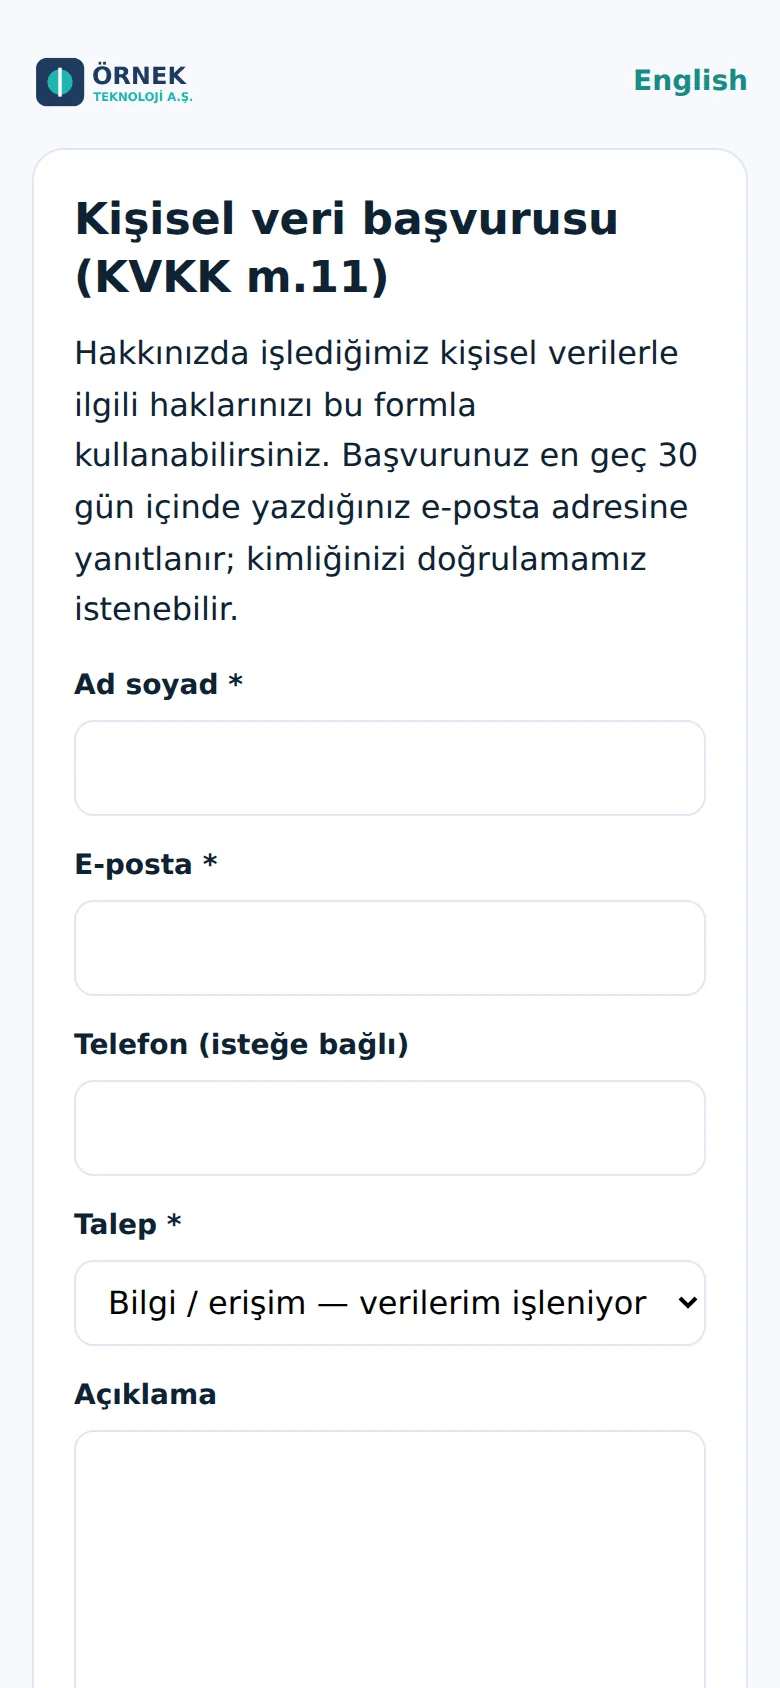
Formulaire de demande
Accès, rectification, effacement, opposition et retrait du consentement, avec un numéro de référence et un suivi sur 30 jours.
Conservation et anonymisation
Les enregistrements arrivés à expiration sont listés et anonymisés en masse ou automatiquement chaque jour.
Registre des traitements
Un projet indiquant les destinataires et les transferts internationaux en fonction des intégrations que vous connectez.
Journal d’audit
Les modifications de textes, les exports, les anonymisations et les suppressions sont journalisés.
Chacun ne voit que
ce dont il a besoin pour son travail.
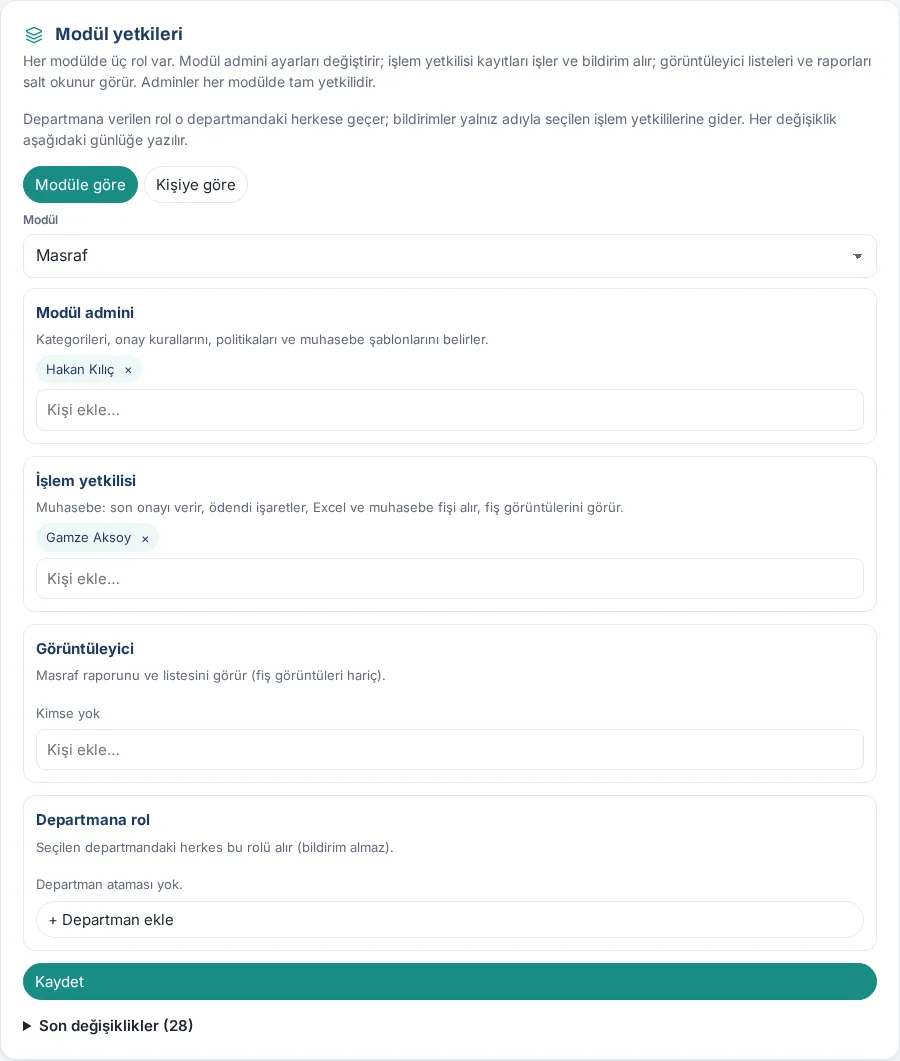
Les autorisations sont accordées module par module. Une fiche client n’est visible que par la personne qui l’a ajoutée tant qu’elle n’a pas été explicitement partagée.
Authentification unique
Google, Microsoft Entra ID et SAML 2.0. La signature, le locataire et l’expiration des jetons d’identité sont vérifiés.
Connexion par code
Un code à 6 chiffres valable 10 minutes envoyé à l’adresse e-mail professionnelle, avec limitation des tentatives et protection contre la découverte de comptes.
Séparation des tâches
Personne ne peut valider sa propre demande de congé, sa propre bannière ou sa propre modification de signature.
Isolation de la propriété
Il est impossible de s’approprier ou de lire la fiche client d’une autre personne simplement en connaissant une adresse e-mail ou un numéro de téléphone.
Journaux des modifications
Les modifications d’autorisations, de signatures et de paramètres sont conservées avec leur auteur et leur date.
Clés secrètes
Les clés d’API et les certificats ne sont jamais renvoyés au navigateur ; seuls les quatre derniers caractères sont affichés.
Une protection contre les attaques,
couche par couche.
Chaque point d’accès public est limité contre les abus. Les fichiers et les liens portent des noms impossibles à deviner et ne sont servis qu’aux personnes autorisées.
Limitation de débit
Champs pièges, contrôle du temps et limites par IP sur les formulaires publics ; limites par utilisateur sur les points d’accès REST.
Sécurité des fichiers
Le type des fichiers téléversés est vérifié à partir de leur contenu binaire ; les images sont traitées dans des limites de taille.
En-têtes de sécurité
nosniff, une Referrer-Policy stricte, une protection contre l’intégration dans des cadres et une politique d’autorisations restreinte.
Blocage du réseau interne
Les webhooks et les notifications ne peuvent pas envoyer de requêtes vers des adresses du réseau interne.
Webhooks signés
Les événements envoyés aux systèmes externes sont signés avec HMAC-SHA256.
Aucune trace sur les appareils
Les pages personnelles ne sont pas mises en cache ; les traces de l’application sur l’appareil sont effacées à la déconnexion.
L’IA ne fonctionne
que si vous l’activez.
La lecture des cartes et des justificatifs, les résumés de notes vocales, la traduction, les réponses du wiki et la recherche sur les entreprises font appel à un service d’IA (Anthropic Claude). Le service fonctionne avec une clé saisie par l’entreprise, et les collaborateurs voient une mention concernant le transfert international des données.
Détails sur l’IADes suggestions, pas des modifications automatiques
La lecture des cartes, des justificatifs et des notes vocales remplit un formulaire que vous enregistrez ; les changements de poste ne s’appliquent qu’après votre validation.
Contenus signalés
Les recherches sur les entreprises, les traductions, les réponses du wiki et les suggestions issues des notes vocales portent une mention IA.
Aucune donnée sensible
Les informations sur les personnes proviennent uniquement de sources professionnelles publiques ; la vie privée et les catégories sensibles ne font jamais l’objet de recherches.
Non conservé
La photo de sa carte prise par un visiteur qui laisse ses coordonnées et l’audio des notes vocales ne sont pas conservés.
Traité dans le navigateur
L’arrière-plan des photos de profil professionnelles est entièrement supprimé dans le navigateur ; aucune reconnaissance faciale n’est utilisée.
Limites quotidiennes
Chaque flux d’IA a une limite quotidienne par personne et pour toute l’entreprise.
Conçu pour aider les collaborateurs,
pas pour les surveiller.
Les fonctionnalités sensibles comme le temps de présence et la géolocalisation s’activent par un paramètre de l’entreprise et sont désactivées par défaut. Les outils anonymes sont réellement anonymes.
Géolocalisation uniquement avec consentement
Le futur suivi de la position sur le terrain nécessite un consentement explicite et un formulaire signé, et ne collecte la position que pendant les heures de travail, hors jours fériés et congés.
Désactivé par défaut
Les vérifications par géolocalisation, Wi-Fi et photo pour le temps de présence ne sont pas utilisées tant que l’entreprise ne les active pas.
Un véritable anonymat
Dans les suggestions, réclamations et baromètres anonymes, l’expéditeur n’est jamais enregistré ; les petits groupes sont regroupés.
Données minimales
Les demandes de congé n’enregistrent pas le motif ; les données « Je suis en sécurité » sont supprimées à la fin du pointage.
Messages chiffrés avec le médecin
Les échanges avec le médecin du travail sont chiffrés de bout en bout.
Voir ses propres données
Les collaborateurs peuvent voir dans l’application leurs propres autorisations et qui peut voir chacune de leurs informations.
Le nouveau point de rencontre
de votre entreprise.
Réunissez vos collaborateurs, votre marque et votre travail quotidien. Gratuit pendant 14 jours, sans carte bancaire.