Dove risiedono i dati, chi li vede, chi ha dato il consenso:
tutto sotto il suo controllo.
In Prozence i dati di dipendenti e clienti risiedono dove sceglie l’azienda, e chi vede cosa si stabilisce modulo per modulo. I registri richiesti dalla normativa sulla privacy sono gestiti all’interno del prodotto.
Sceglie lei
dove risiedono i suoi dati.
Un unico prodotto, due modi di utilizzarlo. È possibile passare dall’uno all’altro in seguito.
Sul suo server
Prozence si installa come plugin sul sito WordPress della sua azienda. I dati restano nel suo database; backup e accessi seguono le sue policy.
- WordPress 6.4+ e PHP 8.1+
- I servizi esterni si usano solo se li collega lei
- I biglietti da visita continuano a funzionare se la licenza scade
Nel cloud Prozence
La sua azienda ha uno spazio dedicato. Aggiornamenti, backup e sicurezza del server li gestiamo noi.
- Uno spazio e tabelle di database separati per ogni azienda
- Backup e aggiornamenti giornalieri
- Un server dedicato con Enterprise
Dall’informativa alla cancellazione,
il registro è nel prodotto.
Ogni flusso che tratta dati personali è legato a un’informativa privacy con versioni e a un consenso registrato. Le richieste degli interessati vengono monitorate rispetto a una scadenza di 30 giorni.
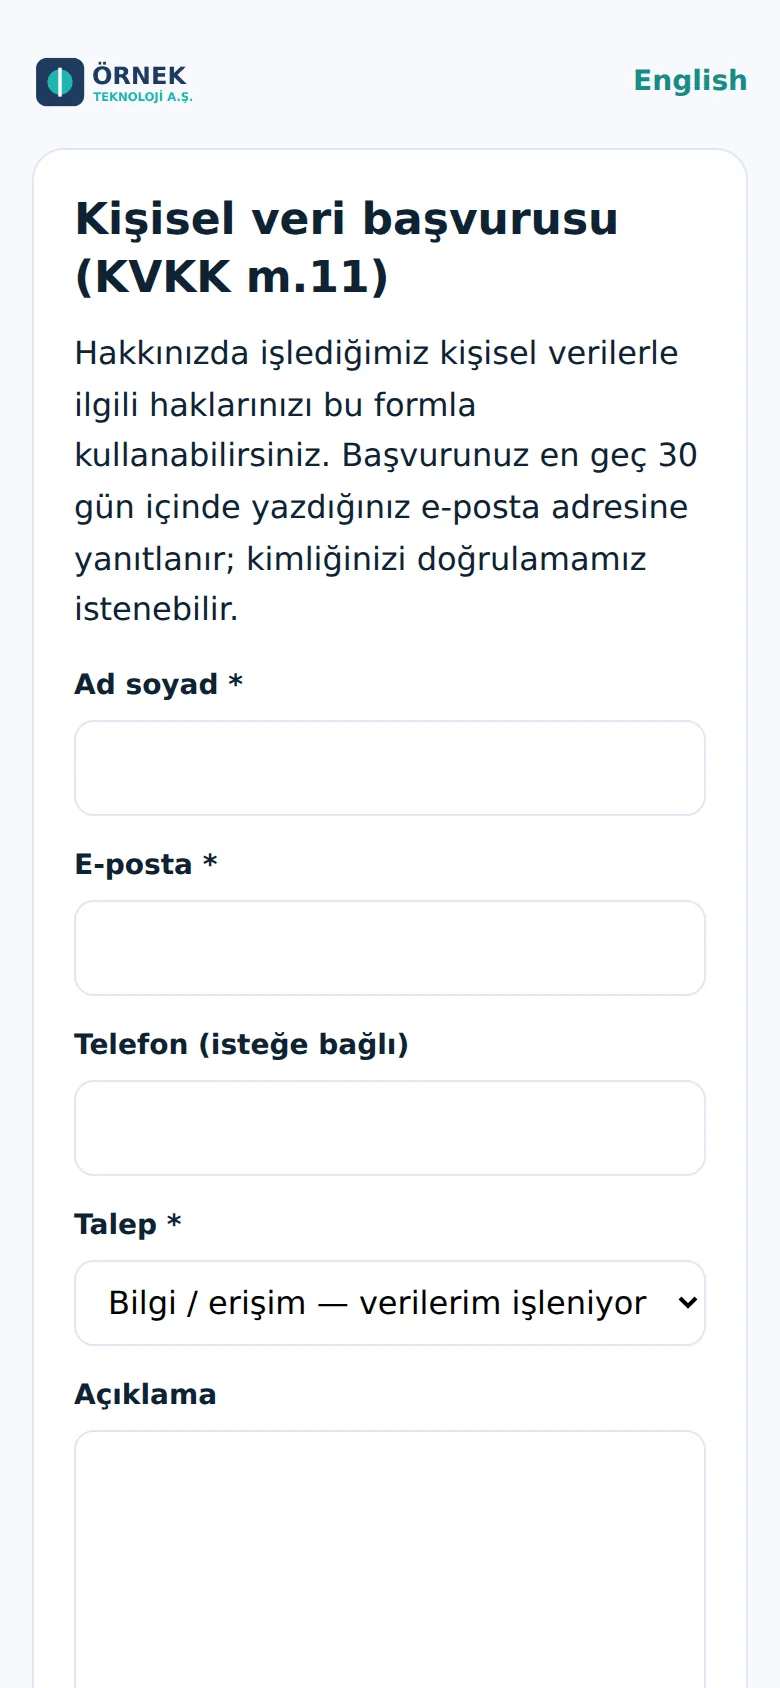
Testi con versioni
Testi di informativa privacy e consenso al marketing; ogni modifica diventa una nuova versione e le versioni precedenti restano consultabili.
Prova del consenso
Quale canale, quale versione del testo, quando e chi lo ha registrato. Indirizzi IP e dati del browser non vengono conservati.
Modulo per le richieste
Accesso, rettifica, cancellazione, opposizione e revoca del consenso, con numero di riferimento e monitoraggio dei 30 giorni.
Conservazione e anonimizzazione
I record scaduti vengono elencati e anonimizzati in blocco o automaticamente ogni giorno.
Registro dei trattamenti
Una bozza con destinatari e trasferimenti internazionali basata sulle integrazioni collegate.
Registro di audit
Modifiche ai testi, esportazioni, anonimizzazioni e cancellazioni vengono registrate.
Ognuno vede solo
ciò che serve al suo lavoro.
I permessi si assegnano modulo per modulo. Un record cliente è visibile solo a chi lo ha aggiunto, finché non viene condiviso esplicitamente.
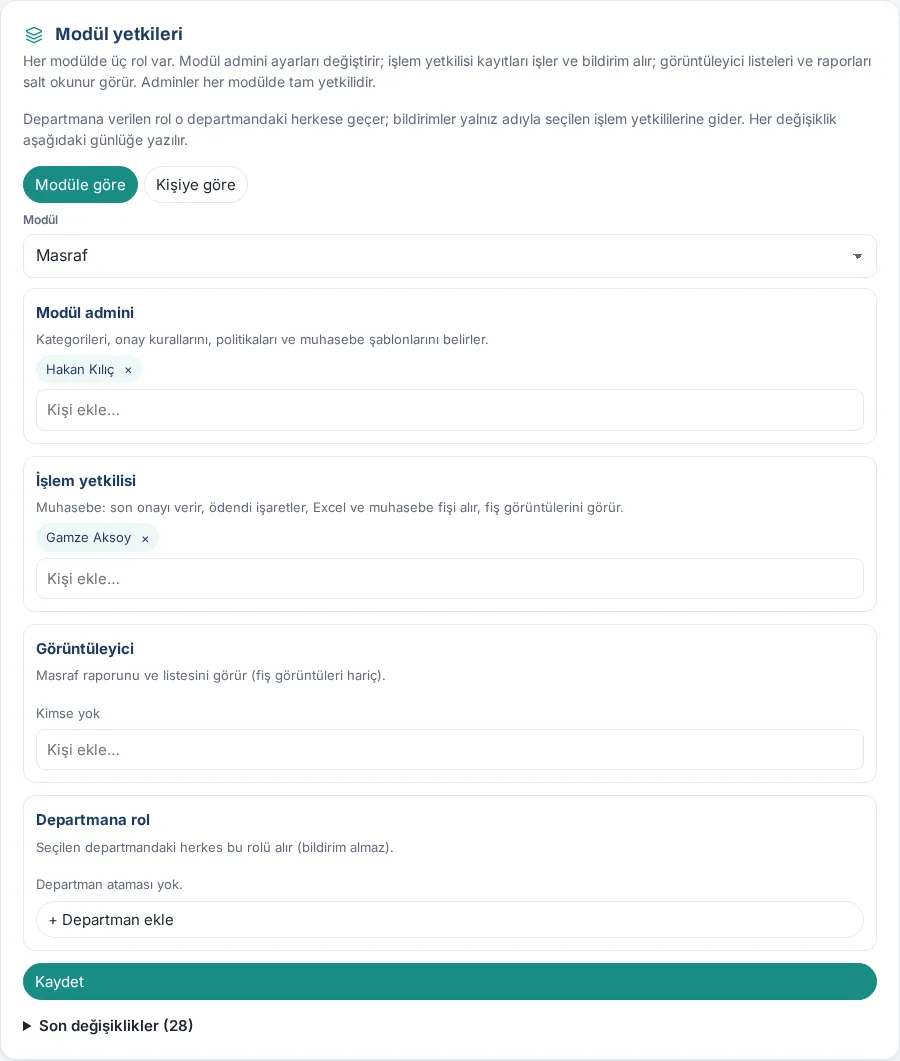
Single sign-on
Google, Microsoft Entra ID e SAML 2.0. Per i token di identità vengono verificati firma, tenant e scadenza.
Accesso con codice
Un codice a 6 cifre valido 10 minuti inviato all’e-mail di lavoro, con limiti di tentativi e protezione contro l’individuazione degli account.
Separazione dei compiti
Nessuno può approvare la propria richiesta di ferie, il proprio banner o la propria modifica alla firma.
Isolamento della titolarità
Il record cliente di un altro non si può rivendicare né leggere solo conoscendo un’e-mail o un numero di telefono.
Registri delle modifiche
Le modifiche a permessi, firme e impostazioni vengono conservate con autore e data.
Chiavi segrete
Chiavi API e certificati non vengono mai restituiti al browser; vengono mostrati solo gli ultimi quattro caratteri.
Protezione dagli attacchi,
livello per livello.
Ogni endpoint pubblico è limitato contro gli abusi. File e link hanno nomi non indovinabili e vengono serviti solo alle persone autorizzate.
Limiti di frequenza
Campi honeypot, controlli sui tempi e limiti per IP nei moduli pubblici; limiti per utente sugli endpoint REST.
Sicurezza dei file
Il tipo dei file caricati viene verificato dai loro byte; le immagini vengono elaborate entro limiti di dimensione.
Header di sicurezza
nosniff, una Referrer-Policy restrittiva, protezione dal framing e una permissions policy limitata.
Blocco della rete interna
Webhook e notifiche non possono inviare richieste a indirizzi della rete interna.
Webhook firmati
Gli eventi inviati a sistemi esterni sono firmati con HMAC-SHA256.
Nessuna traccia sui dispositivi
Le pagine personali non vengono messe in cache; le tracce dell’app sul dispositivo vengono cancellate al logout.
L’IA funziona solo
quando la attiva lei.
Lettura di biglietti e ricevute, riepiloghi delle note vocali, traduzione, risposte del wiki e ricerca sulle aziende usano un servizio di IA (Anthropic Claude). Il servizio funziona con una chiave inserita dall’azienda, e i dipendenti vedono una nota sul trasferimento internazionale dei dati.
Dettagli sull’IASuggerimenti, non modifiche automatiche
La lettura di biglietti, ricevute e note vocali compila un modulo e il salvataggio spetta a lei; i cambi di ruolo si applicano solo dopo la sua approvazione.
Contenuti contrassegnati
Ricerche sulle aziende, traduzioni, risposte del wiki e suggerimenti delle note vocali riportano una nota sull’IA.
Nessun dato sensibile
Le informazioni sulle persone provengono solo da fonti professionali pubbliche; vita privata e categorie sensibili non vengono mai cercate.
Non conservati
La foto del biglietto scattata da un visitatore quando lascia i propri dati e l’audio delle note vocali non vengono conservati.
Elaborazione nel browser
Lo sfondo delle foto profilo aziendali viene rimosso interamente nel browser; non si usa alcun riconoscimento facciale.
Limiti giornalieri
Ogni flusso di IA ha un limite giornaliero per persona e a livello aziendale.
Pensato per aiutare i dipendenti,
non per sorvegliarli.
Le funzioni sensibili come presenze e posizione si attivano con un’impostazione aziendale e sono disattivate per impostazione predefinita. Gli strumenti anonimi sono davvero anonimi.
Posizione solo con consenso
Il futuro tracciamento della posizione sul campo richiede consenso esplicito e un modulo firmato, e raccoglie la posizione solo durante l’orario di lavoro, escluse festività e ferie.
Disattivato per impostazione predefinita
Le verifiche di posizione, Wi-Fi e foto per le presenze non vengono usate se l’azienda non le attiva.
Anonimato reale
In suggerimenti, reclami e pulse survey anonimi il mittente non viene mai memorizzato; i gruppi piccoli vengono accorpati.
Dati minimi
Le richieste di ferie non registrano il motivo; i dati di "Sono al sicuro" vengono eliminati al termine del check-in.
Messaggi al medico cifrati
I messaggi con il medico competente sono cifrati end-to-end.
I propri dati in vista
Nell’app i dipendenti possono vedere i propri permessi e chi può vedere quali loro dati.
Il nuovo punto d’incontro
del suo ambiente di lavoro.
Riunisca persone, brand e lavoro quotidiano. Gratis per 14 giorni, senza carta di credito.